Sanction CNIL contre Fnac Darty : la checklist conformité de vos sites et applis
La CNIL a sanctionné Fnac Darty de 7 millions d'euros : l'application continuait de transmettre l'historique de navigation après un refus. Ce que dit la décision, pourquoi elle concerne toutes les enseignes, et la checklist à passer sur vos sites, applis, e-mails et données CRM.
Vanessa Gignoux · Fondatrice
9 min de lecture
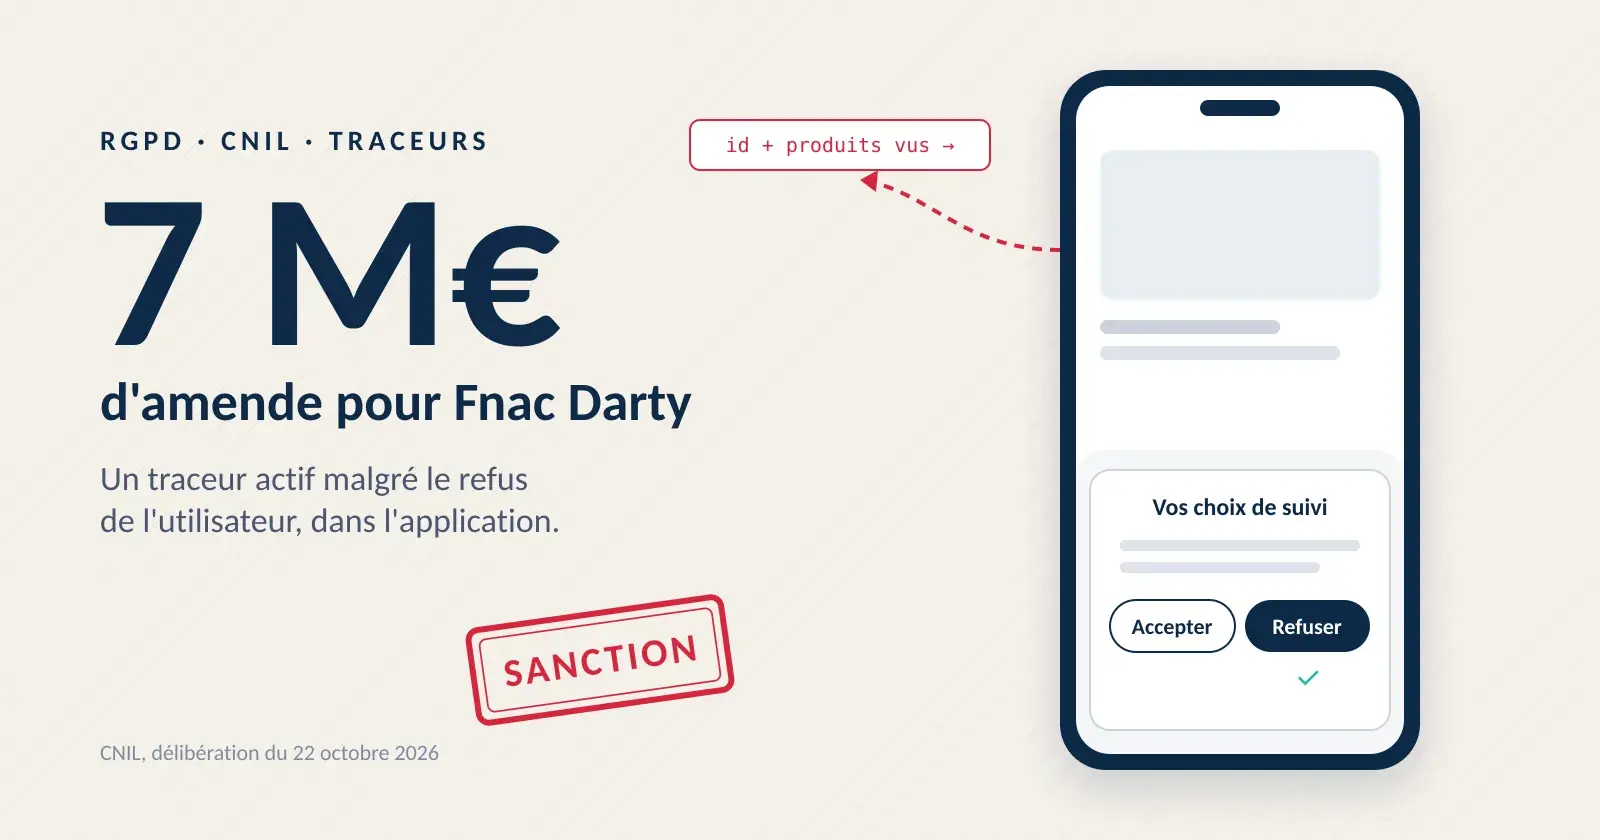
Le 22 octobre 2026, la CNIL a infligé 7 millions d'euros d'amende à deux sociétés du groupe Fnac Darty. Leur application mobile continuait de transmettre l'activité des utilisateurs à un tiers, même après un refus. Voici ce que dit la décision, pourquoi elle concerne toutes les enseignes, et ce qu'il faut vérifier sur vos sites et applications.
L'essentiel
La CNIL a sanctionné Fnac Darty Participations et Services (6 millions d'euros) et Fnac Direct (1 million d'euros) pour un traceur utilisé sans consentement dans l'application Fnac.
Le traceur servait aux recommandations de produits et à l'entraînement de l'algorithme. La CNIL a jugé qu'il n'entrait dans aucune exemption.
Les deux sociétés doivent prouver leur mise en conformité sous un mois, sous peine de 10 000 euros d'astreinte par jour de retard.
Depuis 2026, la même logique s'applique aux pixels dans les e-mails et aux outils de rejeu de session.
Le contrôle le plus utile est aussi le plus simple : refuser les traceurs, puis vérifier ce que le site ou l'application envoie réellement.
Pourquoi la CNIL a-t-elle sanctionné Fnac Darty ?
La CNIL a sanctionné Fnac Darty parce que son application mobile utilisait un traceur sans le consentement des utilisateurs, y compris de ceux qui l'avaient refusé. L'affaire part d'une plainte de l'association NOYB, suivie d'un contrôle de l'application en mars 2024.
Lors du contrôle, la CNIL a constaté que l'application envoyait des requêtes vers un domaine tiers, via une interface de programmation (API). Ces requêtes contenaient un identifiant attribué à l'utilisateur et des informations sur son activité, comme les produits consultés. Elles servaient à afficher des recommandations et à entraîner l'algorithme de recommandation.
La formation restreinte de la CNIL a jugé que ces opérations ne relevaient d'aucune exemption prévue par l'article 82 de la loi Informatique et Libertés. Elles ne pouvaient donc pas être mises en œuvre sans consentement préalable.
L'amende de 7 millions d'euros se répartit entre Fnac Darty Participations et Services (6 millions) et Fnac Direct (1 million). Pour la fixer, la CNIL a retenu trois éléments : le refus des utilisateurs n'était pas respecté, l'application est très utilisée, et sa doctrine sur ces traceurs est constante. Selon la presse, Fnac Darty conteste l'analyse juridique de la CNIL.
Que dit l'article 82 sur les traceurs ?
L'article 82 de la loi Informatique et Libertés impose de recueillir le consentement avant de lire ou d'écrire une information sur le terminal de l'utilisateur. Le terminal, c'est l'ordinateur, le smartphone ou la tablette. Les cookies ne sont qu'une technique parmi d'autres : SDK dans une application, pixels, identifiants publicitaires, appels d'API.
Deux exemptions seulement existent. Un traceur peut fonctionner sans consentement s'il sert exclusivement à permettre une communication électronique, ou s'il est strictement nécessaire au service demandé par l'utilisateur. Le panier d'achat ou l'authentification en sont des exemples classiques.
La décision Fnac Darty tranche un point qui revient souvent en comité. Une meilleure expérience client ne suffit pas : personnaliser des recommandations, même pour aider le client, n'est pas « strictement nécessaire ». Ce traceur exige un consentement.
Pourquoi cette sanction concerne-t-elle toutes les enseignes ?
Cette sanction concerne toutes les enseignes parce qu'elle applique une doctrine que la CNIL qualifie elle-même de « constante et bien établie ». Les sanctions liées aux traceurs et au ciblage publicitaire se succèdent.
Fin décembre 2025, une enseigne d'articles de sport identifiée par la presse comme Intersport a été sanctionnée de 3,5 millions d'euros (décision publiée en janvier 2026). Elle transmettait les données des membres de son programme de fidélité à un réseau social, pour du ciblage publicitaire. La CNIL a jugé ce ciblage dépourvu de base légale.
Le périmètre s'élargit aussi. La recommandation de la CNIL sur les pixels de suivi dans les e-mails, publiée le 14 avril 2026, fait du consentement la règle de principe. Le 5 novembre 2026, la CNIL a publié sa recommandation sur les outils de rejeu de session (session replay) : consentement préalable et masquage des données par défaut.
Pour un directeur marketing, la conclusion est simple. Chaque outil qui observe le client (application, site, e-mail, CRM, outil d'analyse) relève désormais des mêmes règles.
Que vérifier sur son site e-commerce ?
Sur un site, la conformité se vérifie en conditions réelles, pas seulement dans la configuration de l'outil de consentement. Voici les points à passer en revue.
Le bandeau de consentement : refuser doit être aussi simple qu'accepter, avec un bouton de même niveau, selon les lignes directrices de la CNIL.
Aucun traceur avant le choix : rien ne doit se déclencher pendant que le bandeau est affiché.
Le refus réellement respecté : refusez, naviguez, puis vérifiez les requêtes envoyées par le navigateur. C'est exactement le point qui a coûté 7 millions d'euros à Fnac Darty.
Les traceurs côté serveur : déplacer l'envoi de données côté serveur (« server-side ») ne dispense pas du consentement quand la finalité est publicitaire.
Les exemptions revendiquées : chaque traceur présenté comme exempté doit être strictement nécessaire. La mesure d'audience n'en bénéficie que sous conditions strictes.
La preuve du consentement : vous devez pouvoir démontrer, pour chaque utilisateur, ce qu'il a accepté et quand.
Que vérifier dans son application mobile ?
Dans une application, le risque se cache dans les kits de développement (SDK) et les appels d'API, invisibles pour l'utilisateur. La recommandation de la CNIL sur les applications mobiles, publiée en septembre 2024 et mise à jour en avril 2025, en précise les règles.
Le démarrage des SDK : aucun SDK ne doit lancer un traitement soumis au consentement avant que celui-ci soit recueilli.
Les appels vers des tiers après refus : testez l'application après avoir tout refusé, et observez le trafic réseau. Les requêtes de l'application Fnac partaient malgré le refus.
Les permissions du téléphone : une permission technique (localisation, notifications) ne vaut pas consentement aux traceurs. Ce sont deux mécanismes distincts.
La responsabilité de l'éditeur : l'éditeur reste responsable des SDK qu'il intègre. Exigez de chaque fournisseur la liste des données collectées et leur finalité.
La cohérence entre site et application : par cohérence, alignez les choix d'un client connecté sur tous vos canaux, pour éviter qu'un refus sur le site soit ignoré dans l'application.
Que vérifier dans ses e-mails, son CRM et ses outils d'analyse ?
Au-delà du site et de l'application, trois usages courants du marketing sont désormais encadrés.
Les pixels dans les e-mails : le consentement est la règle depuis la recommandation du 14 avril 2026. Le délai accordé pour les adresses déjà collectées a pris fin le 14 juillet 2026.
L'envoi de données CRM aux réseaux sociaux : transmettre des e-mails ou des numéros de téléphone pour du ciblage publicitaire exige une base légale, une information claire dès la collecte et, selon les cas, une analyse d'impact (AIPD).
Le rejeu de session : la CNIL exige un consentement préalable et un masquage par défaut des données saisies.
Mon conseil : nommez un responsable unique de ce périmètre. La conformité des traceurs touche le marketing, le CRM, l'équipe produit et le juridique. Sans pilote, chacun suppose que l'autre a vérifié.
Quand ces points ne suffisent pas
Cette checklist couvre les vérifications de premier niveau, elle ne remplace pas un audit juridique. Trois situations demandent une analyse au cas par cas.
Les traitements fondés sur l'intérêt légitime : la frontière avec le consentement dépend de la finalité exacte et se tranche avec votre délégué à la protection des données.
Les partenaires coresponsables : régies, places de marché, réseaux sociaux. La répartition des responsabilités doit figurer au contrat.
Les outils d'IA de recommandation : entraîner un algorithme sur la navigation des clients est précisément ce que la CNIL a sanctionné chez Fnac Darty.
Une sanction de la CNIL peut faire l'objet d'un recours devant le Conseil d'État. Cet article est à jour au 17 novembre 2026.
Questions fréquentes
Pourquoi Fnac Darty a-t-il été sanctionné par la CNIL ?
Fnac Darty a été sanctionné parce que son application mobile utilisait un traceur sans le consentement des utilisateurs, même après un refus. Le traceur transmettait à un domaine tiers un identifiant et les produits consultés, pour personnaliser les recommandations. La CNIL a infligé 7 millions d'euros d'amende le 22 octobre 2026, avec une injonction sous astreinte.
Un traceur de personnalisation peut-il fonctionner sans consentement ?
Non. Selon la CNIL, un traceur utilisé pour personnaliser les recommandations ou cibler commercialement n'est pas strictement nécessaire au service demandé. Il ne relève donc d'aucune des deux exemptions de l'article 82 de la loi Informatique et Libertés. Le consentement préalable de l'utilisateur est obligatoire, sur un site comme dans une application.
Les règles sur les cookies s'appliquent-elles aux applications mobiles ?
Oui. L'article 82 vise tout accès au terminal de l'utilisateur, quelle que soit la technique : cookie, SDK, identifiant publicitaire ou appel d'API. La sanction contre Fnac Darty porte précisément sur une application mobile. La CNIL a publié en septembre 2024, puis mis à jour en avril 2025, une recommandation dédiée aux applications mobiles.
Faut-il un consentement pour les pixels de suivi dans les e-mails ?
En principe, oui. La recommandation de la CNIL publiée le 14 avril 2026 fait du consentement la règle pour les pixels de suivi dans les e-mails, sauf exceptions limitées. Pour les adresses collectées avant cette date, la CNIL accordait un délai jusqu'au 14 juillet 2026. Depuis, les pixels soumis au consentement doivent être désactivés sans accord.
Comment vérifier que le refus des cookies est respecté ?
Refusez tous les traceurs sur votre site ou votre application, puis naviguez normalement en observant les requêtes réseau. Aucune donnée ne doit partir vers une régie, un réseau social ou un outil de personnalisation. Répétez ce test à chaque nouvelle version : un SDK ou une balise ajoutée peut suffire à réintroduire un envoi non consenti.
Étape suivante
Plateforme de gestion du consentement, audit des traceurs, accompagnement juridique : avant de choisir, regardez ce qu'en disent les enseignes qui les ont utilisés, dans l'annuaire FIT PARTNERS. Pour la mesure respectueuse du consentement, notre article analytics et tracking sans cookies détaille les options. Rejoignez la communauté FIT PARTNERS pour en parler entre pairs.
Sources : CNIL, « Cookies et application mobile : sanctions de 7 millions d'euros à l'encontre des sociétés FNAC DARTY PARTICIPATIONS ET SERVICES et FNAC DIRECT », 29 octobre 2026 · Journal du Net, 29 octobre 2026 · CNIL, transmission de données à un réseau social à des fins publicitaires, 22 janvier 2026 · CNIL, pixels de suivi dans les courriers électroniques, 14 avril 2026 · CNIL, outils de rejeu de session, 5 novembre 2026 · CNIL, recommandations sur les applications mobiles
Vanessa Gignoux
Fondatrice
20 ans dans le digital, en pure player, en agence et chez l'annonceur, dans le luxe et le retail. Elle a passé dix ans à choisir et piloter des partenaires avant de fonder FIT PARTNERS.
LinkedIn de Vanessa Gignoux